


En este artículo encontrarás:
Biometría facial y detección de deepfakes: mejores prácticas para evitar la suplantación de identidad en México
La combinación de biometría facial y detección de deepfakes es una defensa esencial para bancos y fintech en México; integra verificación de identidad en tiempo real, análisis de liveness y detección forense de manipulación para reducir el riesgo de fraude de identidad. Este artículo entrega prácticas técnicas y requisitos regulatorios concretos para equipos de seguridad y cumplimiento.
¿Por qué es crítica la detección de deepfakes junto con la biometría facial?
Síntesis: la detección de deepfakes compensa las limitaciones del reconocimiento facial convencional al identificar manipulaciones sintéticas y ataques de reproducción.
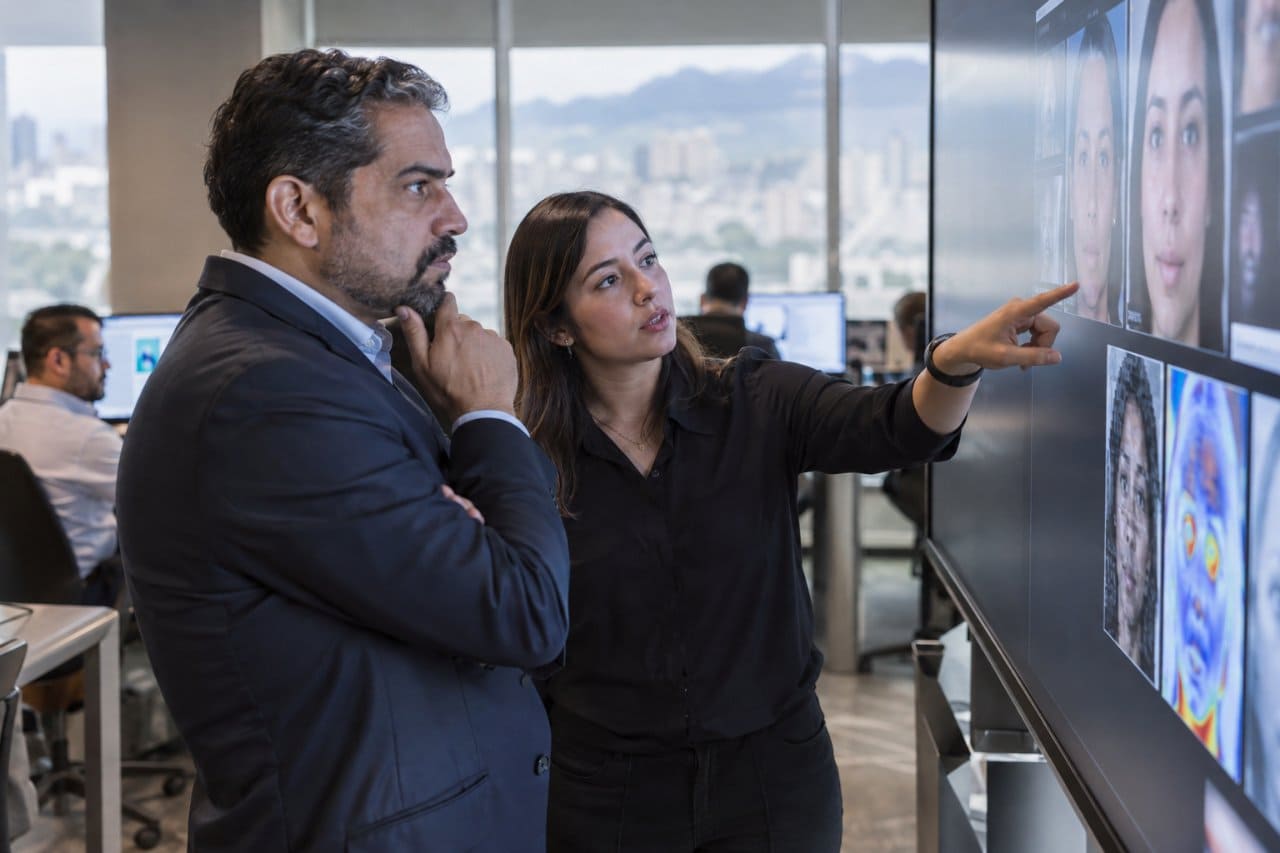
El reconocimiento facial por sí solo valida similitud entre una imagen o video y un documento de identidad, pero no siempre distingue contenido generado o alterado por IA. Integrar detección de deepfakes permite detectar artefactos de síntesis, inconsistencias temporales y señales de manipulación que los modelos de reconocimiento tradicionales no marcan. Para operaciones de onboarding y autorización de transacciones, esa segunda capa reduce vectores como el uso de imágenes estáticas, videos generados o combinaciones de artefactos deepfake con documentos legítimos.
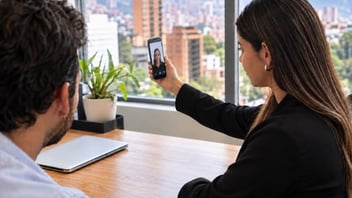
- Requisito funcional: captura de video corto con interacción (p. ej., lectura de número aleatorio, giro de rostro) para mejorar la prueba de vida.
- Requisito analítico: pipeline que combine detección de spoofs, modelos de liveness y análisis de coherencia temporal.
- Implementación práctica: enlace la verificación facial con procesos de validación documental y control antifraude para evitar la aceptación de imágenes manipuladas; por ejemplo, use soluciones que fusionen biometría y prueba de vida para el onboarding remoto Biometría y prueba de vida.
¿Qué señales técnicas debe evaluar un sistema para la detección de deepfakes?
Síntesis: combine análisis espacial, temporal y de metadatos para detectar manipulaciones y generar una puntuación de confianza por sesión.
Las señales clave incluyen: inconsistencias de parpadeo y microexpresiones, artefactos de compresión no naturales, irregularidades espectrales en la textura de piel, variaciones de iluminación no coherentes y metadatos de captura alterados. A nivel temporal, detecte patrones repetitivos o transiciones bruscas en la geometría facial que indiquen generación cuadro por cuadro. En la práctica, un buen detector normaliza entradas (resolución, códec), aplica modelos especializados en ruido residual y combina resultados mediante un motor de scoring que derive en decisiones automatizadas y humanas según umbrales definidos.
- Pipeline recomendado: preprocesamiento → detección de manipulación por cuadro → agregación temporal → score de confianza → decisión (aceptar, rechazar, escalado humano).
- Integración con antifraude: correlacione score de deepfake con señales de riesgo de identidad (teléfono, correo, comportamiento de cuenta) usando sistemas de inteligencia antifraude para priorizar revisiones manuales Inteligencia antifraude y truface.
¿Cómo diseñar un flujo de verificación que combine reconocimiento facial y detección de deepfakes?
Síntesis: estructure un flujo en fases que garantice autenticidad del usuario, validez documental y consistencia entre fuentes.
Fases propuestas:
1. Identificación inicial: el usuario sube documento oficial y captura selfie/video con instrucciones dinámicas.
2. Validación documental: OCR y validación de campos clave (nombre, CURP/RFC/INE según caso) contra formatos oficiales. Si procede, validar el documento con servicios de comprobación de identidad documental.
3. Matching biométrico: comparación entre la foto del documento y la captura del usuario mediante modelos de reconocimiento facial con umbrales adaptativos.
4. Detección de manipulación: aplicar detección de deepfakes en la captura de video y en cualquier material multimedia recibido.
5. Scoring y decisión: consolidar resultados (documento, biometría, deepfake score, señales de riesgo) en una regla de negocio que determine aprobación automática, rechazo o escalado manual.
Para empresas que tramitan onboarding digital, conviene integrar módulos de validación de identidad digital que incluyan reconocimiento facial y validación de documentos en una sola API Validación identidad digital facial documento. Esto reduce latencia y mejora trazabilidad en auditorías.
¿Qué métricas operativas y umbrales conviene monitorear para validar eficacia?
Síntesis: mida precisión de detección, tasa de falsos positivos, tiempos de decisión y tasa de escalamiento humano.
Métricas clave:
- Tasa de detección verdadera (recall) para deepfakes y ataques de suplantación.
- Tasa de falsos positivos (usuarios legítimos marcados como sospechosos).
- Tiempo medio desde la captura hasta la decisión automatizada.
- Porcentaje de sesiones escaladas a revisión humana y su resultado.
- Concordancia entre resultado biométrico y datos del documento (score de matching).
Establezca umbrales que equilibren experiencia de usuario y riesgo; por ejemplo, un umbral estricto para transacciones de alto valor y uno más flexible para consultas informativas. Implementar A/B testing controlado y análisis post-mortem de casos rechazados ayuda a afinar los modelos sin exponer al negocio a riesgo innecesario.
¿Qué requisitos regulatorios y de privacidad aplican en México para la detección de deepfakes y biometría facial?
Síntesis: la captura y tratamiento de datos biométricos en México se considera información sensible y exige medidas de protección, consentimiento informado y trato conforme a la Ley de Protección de Datos Personales en Posesión de los Particulares.
Puntos de cumplimiento operativo:
- Consentimiento y finalidad: exigir consentimiento expreso e informar la finalidad específica del tratamiento de datos biométricos y de video.
- Minimización y retención: almacenar solo lo necesario y por el tiempo mínimo requerido para la finalidad declarada; documentar políticas de retención y eliminación segura.
- Seguridad técnica: implementar cifrado en tránsito y reposo, control de accesos, registros de auditoría y pruebas de integridad de modelos.
- Evaluación de impacto: realizar evaluaciones de impacto en privacidad cuando el uso de biometría se implemente a gran escala o para decisiones automatizadas significativas.
- Derechos ARCO: preparar procesos para que titulares ejerzan acceso, rectificación, cancelación y oposición respecto a sus datos biométricos.
Desde el punto de vista de controles internos, documente procedimientos de revisión humana y listas de verificación que justifiquen decisiones en caso de auditoría regulatoria. En la integración técnica, conserve metadatos de sesión y hashes de archivos para trazabilidad forense sin retener imágenes más tiempo del estrictamente necesario.
¿Qué controles técnicos y organizacionales deben implementarse como práctica recomendada?
Síntesis: combine capacidad técnica de detección con gobernanza, pruebas continuas y entrenamiento del personal de revisión.
Controles recomendados:
- Modelos diversificados: use múltiples detectores (arquitecturas CNN, análisis forense de ruido, evaluadores temporales) y estrategias de ensemble para robustez contra evasión.
- Actualización continua: mantenga datasets actualizados con ejemplos de ataques emergentes y valide modelos contra técnicas recientes de síntesis.
- Pruebas de adversario: ejecute ejercicios de red team y pruebas de generación de deepfakes para evaluar la resiliencia del sistema.
- Escalamiento humano especializado: defina protocolos de revisión con personal entrenado en señales de manipulación y con acceso a herramientas forenses.
- Registro y monitoreo: registre decisiones, versiones de modelos y métricas operativas para detectar degradación y sesgos.
- Gestión de proveedores: cuando use servicios externos para biometría o detección de deepfakes, exija controles de seguridad, cláusulas de privacidad y SLA que permitan auditoría y salida de datos.
Tabla comparativa de enfoques de verificación (cuando aplicar cada uno):
| Enfoque | Uso recomendado | Ventaja principal | Limitación |
|---|---|---|---|
| Selfie estático vs documento | Onboarding básico | Bajo coste UX | Vulnerable a fotos robadas |
| Video con interacción | Onboarding y operaciones sensibles | Mejora prueba de vida | Mayor fricción |
| Biométricos multimodales (voz+video) | Transacciones de alto riesgo | Redundancia de señales | Requiere más datos |
| Detección forense de deepfakes | Detección de manipulación | Identifica síntesis avanzada | Especificidad depende del dataset |
¿Cómo integrar la detección de deepfakes en la estrategia antifraude y de negocio?
Síntesis: trate la detección de deepfakes como una señal más dentro de un motor de riesgo que combine biometría, comportamiento y datos de reputación.
Estrategia de integración:
- Normalice scores y cree reglas de correlación entre señales biométricas, datos de dispositivo y alertas de fraude.
- Priorice casos para revisión humana según impacto comercial y riesgo de exposición reputacional.
- Use feeds de inteligencia (teléfonos, emails, historial de transacciones) para construir contexto alrededor de cada evento sospechoso.
- Documente indicadores clave de rendimiento (KPIs) y reporte cambios regulatorios o incidentes relevantes al comité de riesgo.
Asimismo, capacite a equipos de operaciones y cumplimiento para entender limitaciones técnicas y evitar decisiones automáticas inadecuadas que causen fricción legal o de privacidad.
Preguntas frecuentes
¿Qué diferencia hay entre prueba de vida y detección de deepfakes?
La prueba de vida verifica que la persona frente a la cámara está presente y activa mediante interacciones; la detección de deepfakes busca evidencia de manipulación sintética o generación artificial en el contenido capturado.
¿Es obligatorio obtener consentimiento para usar biometría facial en México?
Sí; la biometría facial se considera información sensible, por lo que se requiere consentimiento explícito y una finalidad informada para su tratamiento conforme a la legislación de protección de datos.
¿Cómo reducir falsos positivos sin comprometer la seguridad?
Combine detección automatizada con reglas de riesgo que incluyan factores transaccionales y señales de reputación, y mantenga un proceso de revisión humana para casos limítrofes.
¿Qué elementos debo evaluar al elegir un proveedor de verificación facial y detección de deepfakes?
Evalúe la calidad y diversidad del dataset de entrenamiento, políticas de privacidad y retención, capacidades de integración (APIs, SDK), soporte para validación documental y opciones de auditoría; priorice soluciones que permitan combinar scoring biométrico con herramientas antifraude.
Llena el formulario a continuación y te ayudamos con eso: